Segreto professionale, deontologia e protezione dei dati: le responsabilità di avvocati e medici per la violazione della riservatezza di clienti e pazienti
§1 — SOMMARIO
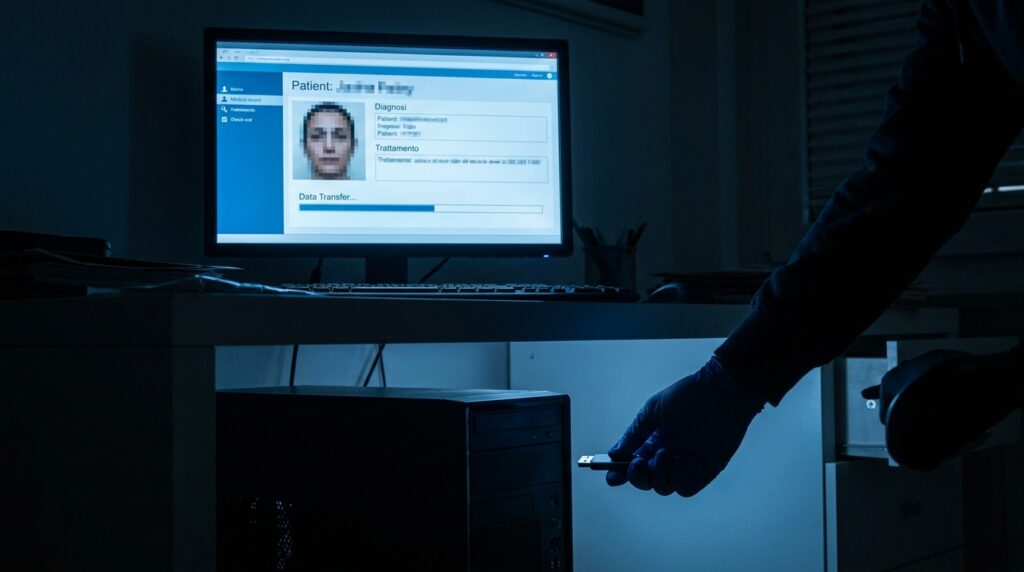
Ogni studio legale e ogni ambulatorio custodisce ormai una banca dati: il gestionale con i fascicoli e le anagrafiche, la cartella clinica informatizzata, l’archivio in cloud, la casella di posta certificata, la chat con cui si scambiano documenti e referti. Sono archivi professionali nel senso più pieno: raccolgono ciò che il cliente o il paziente affida al professionista in ragione di un rapporto fiduciario. E poiché la fiducia è il fondamento del rapporto, l’ordinamento la protegge su tre piani sovrapposti: il segreto professionale, presidio penale e deontologico; la disciplina europea e nazionale sulla protezione dei dati personali; la responsabilità civile per i danni cagionati.
Il tema non è teorico. Il 2 ottobre 2026 il Garante per la protezione dei dati personali ha reso noto di aver sanzionato per sette milioni di euro una società che aveva costruito una banca dati con le informazioni cliniche di circa un milione di pazienti, alimentata da circa ottocento medici di medicina generale [§1]. Nel 2026 la stessa Autorità ha sanzionato un medico per la diffusione, in una locandina scientifica, di immagini di un piccolo paziente non adeguatamente anonimizzate [§2] e un Ordine degli avvocati per aver lasciato online, oltre il periodo di efficacia della sospensione, il nominativo di un iscritto nell’elenco pubblico dei sospesi [§3].
Questo contributo muove dalla prospettiva di chi, cliente o paziente, ritenga che i propri dati siano stati trattati o rivelati dal professionista in violazione del dovere di riservatezza. Si ricostruisce l’architettura normativa, si descrivono le banche dati professionali e i punti di rischio, si esamina il diritto vivente, si individuano le condotte che integrano la violazione e i rimedi, e si offrono indicazioni operative a chi ha subìto la violazione e ai professionisti. Il filo conduttore è che segreto professionale e protezione dei dati non si escludono: si sommano, e chi viola il primo difficilmente rispetta la seconda.
§2 — INQUADRAMENTO SISTEMATICO: I TRE LIVELLI DEL DOVERE DI RISERVATEZZA
Il segreto professionale: presidio penale e processuale
Il primo livello è il più risalente. L’art. 622 c.p. punisce chiunque, avendo notizia di un segreto per ragione del proprio stato, ufficio, professione o arte, lo rivela senza giusta causa ovvero lo impiega a proprio o altrui profitto, se dal fatto può derivare nocumento: la pena è la reclusione fino a un anno o la multa da 30 a 516 euro e il delitto è perseguibile a querela della persona offesa. In giudizio, l’art. 200 c.p.p., richiamato dall’art. 249 c.p.c., riconosce ad avvocati e medici la facoltà di astenersi dal deporre.
Il segreto nella deontologia forense
Per gli avvocati il Codice deontologico forense dedica al tema due disposizioni. L’art. 13 CDF (dovere di segretezza e riservatezza) impone la rigorosa osservanza del segreto professionale e il massimo riserbo su fatti e circostanze comunque apprese nell’attività di rappresentanza e assistenza in giudizio, di consulenza e di assistenza stragiudiziale. L’art. 28 CDF (riserbo e segreto professionale) qualifica il segreto come dovere, oltre che diritto, «primario e fondamentale» dell’avvocato; lo estende alle informazioni conosciute in dipendenza del mandato e lo fa sopravvivere alla conclusione dell’incarico; impone all’avvocato di farlo rispettare da dipendenti e collaboratori e ammette la rivelazione solo in ipotesi tipizzate. La violazione è punita con la sospensione dall’esercizio dell’attività professionale da uno a tre anni.
Le modifiche approvate con la delibera CNF 21 marzo 2025, n. 636, in vigore dal 1° novembre 2025, hanno riguardato altre disposizioni (tra cui il nuovo art. 62-bis CDF sulla negoziazione assistita) e non risultano incidere sugli artt. 13 e 28 CDF [§5].
La giurisprudenza disciplinare ne ha precisato i confini [§4]. Le Sezioni Unite hanno affermato che il dovere si estende anche alle notizie sul cliente apprese dagli atti della controparte (Cass. civ., Sez. Un., 23 aprile 2021, n. 10852, Pres. Manna, Rel. Graziosi). Il Consiglio nazionale forense ha ribadito che il segreto persiste dopo la conclusione dell’incarico (Cons. Naz. Forense, 18 aprile 2025, n. 118), che l’obbligo di riserbo riguarda anche fatti già noti a terzi (Cons. Naz. Forense, 22 gennaio 2024, n. 4) e che il cliente può sollevare l’avvocato dal dovere con il proprio assenso (Cons. Naz. Forense, 30 gennaio 2025, n. 19).
Il segreto nella deontologia medica
Per i medici il Codice di deontologia medica, approvato dalla FNOMCeO il 18 maggio 2014, prescrive all’art. 10 di mantenere il segreto su tutto ciò di cui il medico è a conoscenza in ragione della propria attività: l’obbligo non cessa con la morte del paziente e il medico deve informarne collaboratori e discenti. Gli artt. 11 e 12 disciplinano la riservatezza dei dati personali e il trattamento dei dati sensibili; l’art. 78 le tecnologie informatiche in sanità. Le sanzioni disciplinari (avvertimento, censura, sospensione, radiazione) sono previste dall’art. 40 D.P.R. 5 aprile 1950, n. 221. Il testo del 2014 è tuttora vigente; secondo notizie di stampa è in corso una revisione generale con orizzonte 2027, anche sull’intelligenza artificiale [§6].
Dal segreto alla protezione dei dati
Il terzo livello è quello della protezione dei dati personali. Il segreto professionale non sostituisce la disciplina del Reg. UE 2016/679 (GDPR): la affianca. Il professionista che conserva i dati dei propri clienti o pazienti è titolare del trattamento (art. 4, n. 7, GDPR) e risponde dei principi dell’art. 5 GDPR e dell’art. 24 GDPR. Il medico tratta per definizione dati relativi alla salute; l’avvocato li tratta di frequente e vi aggiunge i dati relativi a condanne penali e reati (art. 10 GDPR; art. 2-octies D.Lgs. 30 giugno 2003, n. 196, Codice privacy). L’art. 9, par. 3, GDPR e l’art. 90 GDPR mostrano che il segreto professionale è una garanzia di liceità, non un’esenzione dagli obblighi del regolamento.
§3 — QUADRO NORMATIVO DI RIFERIMENTO
Il perimetro normativo utile a verificare la correttezza del trattamento subìto può essere ordinato per funzione.
- Principi e liceità. Art. 5, par. 1, lett. a), b), c), e) e f), GDPR (liceità, limitazione delle finalità, minimizzazione, conservazione, integrità e riservatezza); per i dati sulla salute art. 9, par. 1, GDPR, con le eccezioni dell’art. 9, par. 2, lett. f) e h), GDPR (difesa in giudizio; cura), quest’ultima condizionata dall’art. 9, par. 3, GDPR al segreto professionale.
- Organizzazione e sicurezza. Artt. 24, 25, 28, 29 e 32 GDPR; art. 2-quaterdecies D.Lgs. 196/2003 per i soggetti autorizzati; artt. 33 e 34 GDPR per le violazioni di dati; art. 35 GDPR per la valutazione d’impatto.
- Regole di settore. Art. 2-septies D.Lgs. 196/2003 (il comma 8 vieta la diffusione dei dati relativi alla salute); art. 92 D.Lgs. 196/2003 (cartelle cliniche); le regole deontologiche per le investigazioni difensive (Garante, provv. 19 dicembre 2018, n. 512); art. 2-ter D.Lgs. 196/2003 sul trattamento da parte dei soggetti pubblici, come gli Ordini professionali.
- Intelligenza artificiale. Art. 13 L. 23 settembre 2025, n. 132, in vigore dal 10 ottobre 2025: l’IA è ammessa solo come strumento di supporto e il cliente deve essere informato in modo preventivo, chiaro, semplice ed esaustivo sull’uso dei sistemi.
- Tutele. Art. 77 GDPR e art. 141 D.Lgs. 196/2003 (reclamo); art. 140-bis D.Lgs. 196/2003 (alternatività); art. 79 GDPR e art. 152 D.Lgs. 196/2003 (ricorso giurisdizionale); art. 82 GDPR (risarcimento); art. 83 GDPR (sanzioni).
- Sanità digitale. Reg. UE 2025/327 (EHDS): in vigore dal 25 marzo 2025 e applicabile in via generale dal 26 marzo 2027, rafforza i diritti sui dati sanitari elettronici e disciplina l’uso secondario dei dati.
La proposta di Digital Omnibus della Commissione (19 novembre 2025) prevedeva un criterio soggettivo di identificabilità; il Consiglio dell’Unione europea ha adottato il 13 marzo 2026 un orientamento generale contrario [§7]. Dalle fonti consultate, l’art. 4, n. 1, GDPR non risulta modificato.
§4 — LE BANCHE DATI PROFESSIONALI: DOVE SI ANNIDA IL RISCHIO
Lo studio legale: gestionale, cloud, posta e collaboratori
Il fascicolo dello studio non è più un faldone: è un insieme di record nel gestionale, di cartelle in cloud, di posta elettronica, di messaggistica e, sempre più spesso, di testi inseriti in strumenti di intelligenza artificiale generativa. Ciascun fornitore esterno è un potenziale responsabile del trattamento da designare con contratto (art. 28 GDPR). L’invio di atti del cliente a un sistema di IA privo di garanzie contrattuali e tecniche equivale, nella sostanza, a una comunicazione a terzi: può violare l’art. 28 CDF, gli artt. 5, par. 1, lett. f), e 32 GDPR e, se i server sono extra-UE, il Capo V GDPR (artt. 44 e ss.), oltre a imporre l’informazione al cliente dell’art. 13 L. 132/2025. Praticanti, dipendenti e collaboratori devono essere autorizzati e istruiti (art. 29 GDPR; art. 2-quaterdecies D.Lgs. 196/2003), ma il dovere dell’art. 28 CDF ricade comunque sull’avvocato.
L’ambulatorio: cartella clinica, fascicolo sanitario e componenti aggiuntivi
Nello studio medico la banca dati è la cartella clinica informatizzata, spesso integrata nel software di una società terza. Come mostra la vicenda IQVIA, il rischio si annida nei componenti aggiuntivi e nei flussi automatici verso terzi: ciò che il medico considera una funzione del programma può tradursi in una cessione sistematica di dati sanitari. Sul tema incidono l’art. 92 D.Lgs. 196/2003 sulle cartelle cliniche e, dal 26 marzo 2027, il Reg. UE 2025/327.
Gli elenchi pubblici degli Ordini e le pubblicazioni scientifiche
Vi sono poi gli albi e gli elenchi degli Ordini, che riguardano il professionista come interessato, e le pubblicazioni scientifiche e i convegni, in cui il medico porta dati dei pazienti in un contesto pubblico: entrambi hanno dato origine a provvedimenti del Garante nel 2026.
§5 — DIRITTO VIVENTE: GARANTE, CORTE DI GIUSTIZIA E GIUDICI ITALIANI
La banca dati dei medici di famiglia: il provvedimento IQVIA
Con il provv. Garante 23 settembre 2026, n. 710, reso noto con comunicato del 2 ottobre 2026, l’Autorità ha sanzionato IQVIA Solutions Italy S.r.l. con 7 milioni di euro [§1]. La società aveva costituito una banca dati con i dati sanitari di circa un milione di pazienti di circa ottocento medici di medicina generale, utilizzati per studi anche commissionati da aziende farmaceutiche. IQVIA li riteneva anonimi; il Garante ha escluso che lo fossero: il codice attribuito a ciascun paziente consentiva di seguirlo nel tempo e la combinazione di informazioni (anno di nascita, sesso, diagnosi, prescrizioni, vaccinazioni, localizzazione) permetteva di isolarlo e di re-identificarlo. Per oltre 3.300 pazienti erano inoltre presenti nominativi, codici fiscali e indirizzi.
Tra le violazioni contestate figurano il difetto di base giuridica per i dati sulla salute (artt. 5, par. 1, lett. a), e 9 GDPR), l’omessa informativa (art. 13 GDPR), la conservazione senza termini definiti, con dati risalenti al 2001 (art. 5, par. 1, lett. e), GDPR), le misure di sicurezza inadeguate (artt. 5, par. 1, lett. f), e 32 GDPR), la mancata designazione dei medici di medicina generale quali responsabili del trattamento (art. 28 GDPR) e l’omessa valutazione d’impatto (art. 35 GDPR). La società ha centoventi giorni per adeguarsi o per anonimizzare effettivamente i dati; dal comunicato risulta che i medici hanno cessato l’invio dal 2023, circostanza valutata nella sanzione. Il provvedimento si rivolge alla società, ma la lezione per il professionista è nitida: un flusso di dati dal proprio gestionale verso un soggetto terzo non è mai neutro.
Il Garante si confronta con la CGUE, Prima Sezione, 4 settembre 2025, C-413/23 P, EDPS c. Comitato di risoluzione unico, per cui l’identificabilità è relativa: dati pseudonimizzati possono non essere personali per chi li riceve senza mezzi ragionevoli di re-identificazione. Il principio è ritenuto inapplicabile a IQVIA, titolare fin dall’estrazione e in possesso dell’identificativo univoco e di un patrimonio informativo longitudinale.
Il medico e le immagini del piccolo paziente
Con il provv. Garante 29 aprile 2026, n. 308 è stato sanzionato con 5.000 euro un medico che aveva presentato a un convegno e reso disponibile online, in una locandina scientifica su un caso clinico, immagini di un neonato poi deceduto, con i soli occhi oscurati e con dettagli clinici e familiari [§2]. Il Garante ha ravvisato la violazione degli artt. 5, par. 1, lett. a), b) e c), e 9 GDPR e dell’art. 2-septies, comma 8, D.Lgs. 196/2003: l’oscuramento degli occhi non è anonimizzazione e i dettagli clinici e familiari rendevano il minore indirettamente identificabile. La finalità scientifica non assolve: il divieto di diffusione dei dati sulla salute vale anche nei congressi.
Gli Ordini e l’elenco dei sospesi
Con il provv. Garante 26 marzo 2026, n. 203, l’Ordine degli avvocati di Piacenza è stato sanzionato con 3.000 euro (definibili con 1.500) per aver mantenuto, dal 2 giugno 2023 al 13 settembre 2024, nell’elenco pubblico dei sospesi il nominativo di un iscritto la cui sospensione era già cessata, nonostante la richiesta di aggiornamento [§3]. L’Autorità ha richiamato gli artt. 5 e 6 GDPR e l’art. 2-ter D.Lgs. 196/2003: la pubblicità di un dato è lecita solo per la durata dell’efficacia del provvedimento che la giustifica e l’errore materiale non esclude la responsabilità. Con il provv. 27 gennaio 2022, n. 17 il Garante ha ammonito un avvocato che aveva riscontrato oltre un mese, senza comunicare la proroga, una richiesta di accesso (artt. 12, par. 3, e 15 GDPR), respingendo la giustificazione del carico di lavoro dello studio [§8].
Il risarcimento: la Corte di giustizia e le corti italiane
Quanto al ristoro del danno, la CGUE, Terza Sezione, 4 maggio 2023, C-300/21, UI c. Österreichische Post AG, ha stabilito che la mera violazione del GDPR non basta per il risarcimento ai sensi dell’art. 82 GDPR, che richiede un danno e un nesso causale, ma che il diritto dell’Unione osta a una soglia di gravità del danno immateriale. La CGUE, 21 dicembre 2023, C-667/21, ZQ c. Medizinischer Dienst der Krankenversicherung Nordrhein, relativa a dati sanitari, ha aggiunto che il risarcimento ha funzione solo compensativa e non punitiva e che il grado di colpa non ne incide l’importo. La CGUE, Quarta Sezione, 19 marzo 2026, C-526/24, Brillen Rottler GmbH & Co. KG c. TC, ha chiarito che l’art. 82 GDPR copre anche la violazione del diritto di accesso (art. 15 GDPR), pur potendo una richiesta essere abusiva. In Italia la Corte d’appello di Catanzaro, Sez. I, 3 giugno 2026, n. 805, ha escluso che il danno sia in re ipsa: occorre la prova di una lesione effettiva della sfera di riservatezza [§9].
Tabella sinottica delle pronunce citate
| Organo | Data | N. | Principio affermato | Esito |
|---|---|---|---|---|
| Garante privacy | 23 settembre 2026 | n. 710 | Dati sanitari pseudonimizzati ma re-identificabili non sono anonimi; titolare è chi determina finalità e mezzi del flusso di dati. | Sanzione di € 7.000.000; 120 giorni per adeguarsi |
| Garante privacy | 29 aprile 2026 | n. 308 | L’oscuramento degli occhi non anonimizza; divieto di diffondere dati sulla salute in pubblicazioni scientifiche senza anonimizzazione effettiva o idonea base. | Sanzione di € 5.000 |
| Garante privacy | 26 marzo 2026 | n. 203 | L’elenco pubblico dei sospesi può esporre il nominativo solo per la durata di efficacia del provvedimento. | Sanzione di € 3.000 (€ 1.500 se definita) |
| Garante privacy | 27 gennaio 2022 | n. 17 | Il riscontro tardivo all’istanza di accesso, senza comunicare la proroga, viola l’art. 12, par. 3, GDPR. | Ammonimento |
| CGUE, Prima Sezione | 4 settembre 2025 | C-413/23 P | Identificabilità relativa: i dati pseudonimizzati possono non essere personali per chi non dispone di mezzi di re-identificazione. | Pronuncia sull’impugnazione dell’EDPS |
| CGUE, Terza Sezione | 4 maggio 2023 | C-300/21 | Art. 82 GDPR: serve un danno, non basta la violazione; nessuna soglia di gravità. | Risposta al rinvio pregiudiziale |
| CGUE | 21 dicembre 2023 | C-667/21 | Funzione compensativa e non punitiva del risarcimento; il grado di colpa non incide sull’importo. | Risposta al rinvio pregiudiziale |
| CGUE, Quarta Sezione | 19 marzo 2026 | C-526/24 | Art. 82 GDPR copre anche la violazione dell’art. 15 GDPR; richiesta di accesso abusiva se presentata con intento abusivo. | Risposta al rinvio pregiudiziale |
| Cass. civ., Sez. Un. | 23 aprile 2021 | n. 10852 | Il dovere di riserbo include le notizie sul cliente apprese dagli atti della controparte. | Esito non riportato nelle fonti consultate |
| Cons. Naz. Forense | 18 aprile 2025 | n. 118 | Il dovere di segretezza persiste dopo la conclusione dell’incarico. | Esito non riportato nelle fonti consultate |
| Cons. Naz. Forense | 22 gennaio 2024 | n. 4 | L’obbligo di riserbo riguarda anche fatti già noti a terzi. | Esito non riportato nelle fonti consultate |
| Cons. Naz. Forense | 30 gennaio 2025 | n. 19 | Il cliente può sollevare l’avvocato dal dovere di riserbo con il proprio assenso. | Esito non riportato nelle fonti consultate |
| Corte d’appello di Catanzaro, Sez. I | 3 giugno 2026 | n. 805 | Il danno da violazione del GDPR non è in re ipsa: serve la prova della lesione effettiva. | Esito non riportato nelle fonti consultate |
§6 — ANALISI DELLA FATTISPECIE: QUANDO LA PRIVACY DEL CLIENTE È VIOLATA
Le condotte tipiche di violazione
Dalla casistica emergono alcuni schemi ricorrenti, nei quali il cliente o il paziente può riconoscere la propria vicenda.
- Rivelazione a terzi. Informazioni comunicate a familiari, datori di lavoro, controparti o colleghi non coinvolti, senza consenso né giusta causa: art. 622 c.p., artt. 13 e 28 CDF o art. 10 CDM, art. 5, par. 1, lett. f), GDPR.
- Uso per finalità diverse. Dati raccolti per la difesa o per la cura riutilizzati per ricerca, marketing o alimentazione di banche dati commerciali: art. 5, par. 1, lett. b), GDPR. È il cuore della vicenda IQVIA.
- Diffusione. Pubblicazione di casi, immagini o atti su social, siti, convegni o riviste senza anonimizzazione effettiva: art. 9 GDPR e art. 2-septies, comma 8, D.Lgs. 196/2003.
- Insicurezza dei sistemi. Credenziali condivise, dispositivi non cifrati, cloud non governato: artt. 5, par. 1, lett. f), e 32 GDPR, con gli obblighi degli artt. 33 e 34 GDPR.
- Accessi dei collaboratori. Consultazione di fascicoli o cartelle da parte di persone non autorizzate o non istruite: art. 29 GDPR e art. 2-quaterdecies D.Lgs. 196/2003.
- Conservazione e riscontro. Dati mantenuti oltre il necessario (art. 5, par. 1, lett. e), GDPR) e istanze dell’interessato eluse o tardive (artt. 12, par. 3, e 15 GDPR).
- Strumenti di IA. Dati identificativi immessi in sistemi non conformi od omessa informazione al cliente: art. 13 L. 132/2025, art. 28 CDF, art. 32 GDPR.
Quando la rivelazione è lecita
Non ogni comunicazione è una violazione. L’art. 28 CDF ammette la rivelazione, nei limiti dello strettamente necessario, nei casi tipizzati; l’art. 622 c.p. esclude il reato in presenza di giusta causa; l’art. 9, par. 2, lett. f) e h), GDPR fonda il trattamento per la difesa e per la cura; il consenso dell’interessato può rimuovere il dovere (Cons. Naz. Forense, 30 gennaio 2025, n. 19); obblighi di legge come il referto (art. 334 c.p.p.) prevalgono sul riserbo. Il discrimine è la proporzione: si comunica solo ciò che serve, al solo soggetto legittimato.
Quattro responsabilità, un solo fatto
Lo stesso comportamento può far sorgere, in modo autonomo, responsabilità distinte: penale, disciplinare, amministrativa dinanzi al Garante e civile. I procedimenti sono indipendenti: l’accertamento del Garante, per esempio, non comporta alcun automatismo risarcitorio, perché il giudice civile deve verificare danno e nesso causale (art. 82 GDPR). L’infografica riassume il quadro.
§7 — I RIMEDI DEL CLIENTE E DEL PAZIENTE
Il reclamo al Garante
Il reclamo all’Autorità (art. 77 GDPR; art. 141 D.Lgs. 196/2003) è lo strumento più immediato per ottenere l’accertamento della violazione e misure correttive o sanzionatorie (artt. 58 e 83 GDPR). Il Garante non liquida però il risarcimento e, ai sensi dell’art. 140-bis D.Lgs. 196/2003, il reclamo non può essere proposto se per il medesimo oggetto e tra le stesse parti è già stata adita l’autorità giudiziaria.
L’azione davanti al giudice ordinario
L’art. 79 GDPR e l’art. 152 D.Lgs. 196/2003 attribuiscono al giudice ordinario le controversie in materia di protezione dei dati, comprese quelle sul risarcimento ai sensi dell’art. 82 GDPR, secondo il rito dell’art. 10 D.Lgs. 1° settembre 2011, n. 150. L’interessato deve provare il danno e il nesso causale; il titolare si libera solo dimostrando che l’evento dannoso non gli è in alcun modo imputabile (art. 82, par. 3, GDPR). Possono concorrere la responsabilità contrattuale (art. 1218 c.c.) e quella extracontrattuale (art. 2043 c.c.).
La querela e l’esposto deontologico
La rivelazione del segreto professionale è punibile a querela: il termine è di tre mesi dalla notizia del fatto (art. 124 c.p.). Sul piano disciplinare, per gli avvocati l’esposto va rivolto al Consiglio distrettuale di disciplina (art. 50 L. 31 dicembre 2012, n. 247); per i medici all’Ordine provinciale di iscrizione. I binari sono autonomi: aprirne uno non preclude gli altri.
Gli strumenti preliminari
Prima di ogni iniziativa contenziosa conviene esercitare i diritti dell’interessato: accesso, con indicazione di finalità, destinatari e tempi di conservazione (art. 15 GDPR), limitazione (art. 18 GDPR) e opposizione (art. 21 GDPR); il titolare deve rispondere entro un mese, prorogabile nei casi previsti (art. 12, par. 3, GDPR). L’accesso non è illimitato: la CGUE, Quarta Sezione, 19 marzo 2026, C-526/24, ammette il rifiuto di richieste abusive, e la cancellazione (art. 17 GDPR) incontra i limiti degli obblighi di conservazione.
§8 — CONSIGLI OPERATIVI
Per il cliente o il paziente
- Documentare subito i fatti (messaggi, e-mail, schermate, referti), annotando quando se ne è avuta notizia: da quel momento decorre il termine di tre mesi per la querela.
- Inviare al titolare un’istanza di accesso ai sensi dell’art. 15 GDPR, chiedendo origine dei dati, finalità, destinatari e tempi di conservazione, e verificando se i dati siano stati comunicati a fornitori, società di ricerca o sistemi di IA.
- Scegliere con consapevolezza la sede: il reclamo al Garante non produce risarcimento e non è più proponibile se è già adita l’autorità giudiziaria sul medesimo oggetto (art. 140-bis D.Lgs. 196/2003).
- Provare il pregiudizio: la violazione da sola non basta ai fini dell’art. 82 GDPR; vanno documentati gli effetti concreti, come la perdita di controllo sui dati, le ricadute lavorative o familiari, le spese sostenute.
- Valutare in parallelo, senza perdere i termini, la querela ai sensi dell’art. 622 c.p. e l’esposto all’organo disciplinare, evitando di diffondere pubblicamente i dati contestati.
Per il professionista
- Mappare tutte le banche dati (gestionale, cloud, PEC, messaggistica, componenti aggiuntivi) nel registro dei trattamenti (art. 30 GDPR) e verificare i flussi automatici verso terzi.
- Designare ogni fornitore ai sensi dell’art. 28 GDPR e controllare dove i dati sono conservati ed elaborati.
- Autorizzare per iscritto e istruire collaboratori e dipendenti (art. 29 GDPR; art. 2-quaterdecies D.Lgs. 196/2003), vigilando sul rispetto dell’art. 28 CDF o dell’art. 10 CDM.
- Anonimizzare in modo effettivo: oscurare un volto o togliere il nome non basta se il contesto consente di risalire alla persona.
- Adottare una policy sull’IA, senza dati identificativi in strumenti non governati contrattualmente e con informazione preventiva al cliente (art. 13 L. 132/2025).
- Predisporre una procedura per le violazioni di dati, con notifica al Garante entro settantadue ore ove dovuta (art. 33 GDPR) e comunicazione agli interessati (art. 34 GDPR), e rispondere con puntualità alle istanze (art. 12, par. 3, GDPR).
§9 — CONSIDERAZIONI CONCLUSIVE
Il segreto professionale è nato come garanzia di un rapporto di fiducia; la protezione dei dati ne ha fatto, in aggiunta, un sistema di obblighi organizzativi. Chi oggi affida a un avvocato o a un medico le proprie vicende affida in realtà una banca dati che attraversa software, fornitori, server e collaboratori. La violazione non si consuma più soltanto con la parola rivelata in modo indiscreto: può consumarsi con un componente aggiuntivo che esporta cartelle, con un elenco non aggiornato, con un documento caricato in uno strumento di IA, con una slide che mostra un volto riconoscibile.
Il 2026 consegna al lettore tre messaggi. Il primo, dal provvedimento IQVIA, è che pseudonimizzare non equivale ad anonimizzare e che la banca dati costruita con i dati dei pazienti risponde della sua identificabilità. Il secondo, dai provvedimenti sul medico e sull’Ordine, è che nessuna finalità, scientifica o istituzionale che sia, autorizza a diffondere più dati e più a lungo di quanto necessario. Il terzo, dalla Corte di giustizia, è che il risarcimento è accessibile anche senza soglie di gravità, purché il danno sia reale e dimostrato.
Per il cliente o il paziente il percorso è graduale: documentare, esercitare l’accesso, scegliere con cura tra Garante e giudice, senza dimenticare il binario penale e quello disciplinare. Per il professionista la risposta è preventiva: conoscere le proprie banche dati, governare i fornitori, formare i collaboratori e trattare ogni nuova tecnologia come un nuovo destinatario dei dati.
Note in calce
[§1] Garante per la protezione dei dati personali, provv. 23 settembre 2026, n. 710 (doc. web n. 10302112); comunicato stampa del 2 ottobre 2026 (doc. web n. 10302141).
[§2] Garante per la protezione dei dati personali, provv. 29 aprile 2026, n. 308 (doc. web n. 10251858).
[§3] Garante per la protezione dei dati personali, provv. 26 marzo 2026, n. 203 (doc. web n. 10243835).
[§4] Cass. civ., Sez. Un., 23 aprile 2021, n. 10852, e massime del Consiglio nazionale forense sull’art. 28 CDF pubblicate sul sito codicedeontologico-cnf.it; per le pronunce del CNF le date sono quelle riportate nella banca dati delle massime.
[§5] Delibera CNF n. 636 del 21 marzo 2025, pubblicata nella G.U. n. 202 del 1° settembre 2025, con entrata in vigore dal 1° novembre 2025.
[§6] Notizie di stampa del 7 maggio 2026 sull’insediamento della Consulta deontologica nazionale della FNOMCeO e sul nuovo Codice atteso per il 2027.
[§7] Proposta di Digital Omnibus della Commissione europea del 19 novembre 2025; orientamento generale del Consiglio dell’Unione europea del 13 marzo 2026.
[§8] Garante per la protezione dei dati personali, provv. 27 gennaio 2022, n. 17.
[§9] Corte d’appello di Catanzaro, Sez. I, 3 giugno 2026, n. 805, estremi come riportati nel commento pubblicato il 23 giugno 2026 su NT+ Diritto de Il Sole 24 Ore.